בקצרה: רשות המסים פרסמה השבוע אזהרה רשמית: גל של מיילים ומסרונים מזויפים בשמה מגיע לאזרחים ולבעלי עסקים. ההודעות נראות אמיתיות לגמרי – לוגו, מספר תיק, חתימה של "פקיד" – ומאיימות ב"פתיחת תיק חקירה בחשד לעבירות מס" או מודיעות על "הודעה שלא נקראה באזור האישי". המטרה אחת: שתלחץ על קישור, תזין סיסמה ותעודת זהות, ותמסור למישהו את המפתחות לעסק שלך. במאמר הזה אני מסבירה איך רשות המסים באמת מתקשרת איתך, איך מזהים זיוף תוך 10 שניות, ומה עושים אם כבר לחצת.
שלום לך, אני יוליה זורובסקי, רואת חשבון ויועצת מס מאשקלון. בשבוע האחרון קיבלתי מכמה לקוחות צילום מסך של אותו מייל בדיוק: "הודעה דחופה – נפתח נגדך תיק חקירה". אחד מהם התקשר אליי בלחץ אמיתי ב-22:00 בלילה. הבשורה הטובה: זה זיוף. הבשורה הפחות טובה: הזיופים האלה נהיים משכנעים משנה לשנה, ובעל עסק שמנהל את ענייני המס שלו לבד, בלי מישהו שמכיר את התיק, הוא הקורבן המושלם.
לפי נתונים של מערך הסייבר הלאומי שפורסמו בתקשורת, בשנת 2024 טופלו 4,491 תקיפות פישינג – עלייה של כ-80% לעומת השנה שקדמה לה. ורשות המסים היא אחד השמות הכי "נוחים" להתחזות: כולם מפחדים ממנה, כולם יודעים שיש להם שם תיק, וכמעט אף אחד לא יודע בדיוק איך היא אמורה לפנות אליו.
מה תלמדו במאמר הזה
- איך נראות ההודעות המזויפות שרשות המסים הזהירה מפניהן השבוע – מילה במילה
- איך רשות המסים באמת פונה אליך, ומה היא לעולם לא תבקש
- בדיקת 10 השניות: חמישה סימנים שחושפים זיוף
- הגרסאות ה"עסקיות" של ההונאה – החזר מס מזויף, ביטוח לאומי מזויף וספק ש"שינה חשבון בנק"
- מה לעשות בדיוק אם כבר לחצת או הזנת פרטים
- איך להגן על העסק והעובדים – בלי להפוך למומחה סייבר
🚨 מה בדיוק קורה עכשיו: האזהרה של רשות המסים
בערוצים הרשמיים שלה פרסמה רשות המסים אזהרה מפני הודעות דוא"ל מזויפות שנשלחות בשמה. שני נוסחים עיקריים מסתובבים:
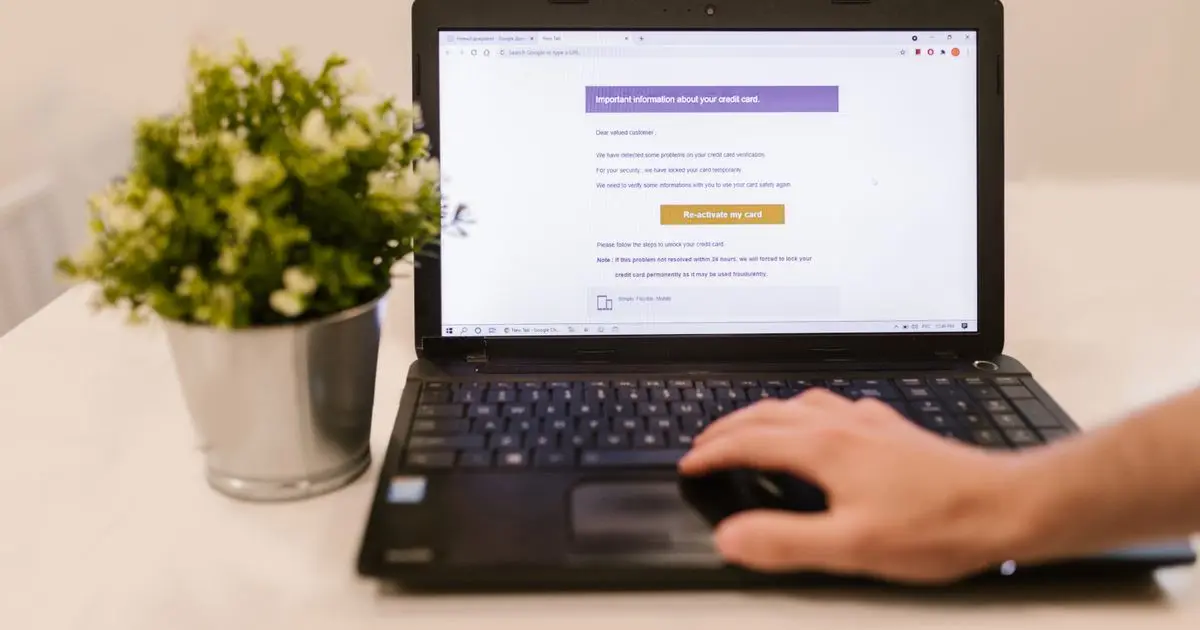
הנוסח הראשון – "תיק חקירה": מייל עם כותרת בסגנון "הודעה דחופה – פתיחת תיק חקירה". בגוף ההודעה כתוב ש"נפתח נגדך תיק חקירה בחשד לעבירות מס", מצוין מספר תיק פיקטיבי, ויש איום שאם לא תגיב בתוך חמישה ימי עסקים יינקטו נגדך הליכים משפטיים. בחלק מהגרסאות ההודעה חתומה בשם של עובד אמיתי ברשות – השם נלקח מפרסומים פומביים. הקישור מוביל ל"צפייה בממצאי החקירה".
הנוסח השני – "הודעה שלא נקראה": מייל או מסרון שמודיע שיש לך "הודעה חדשה שממתינה באזור האישי" ומזמין אותך "להיכנס" דרך קישור. זה הנוסח המסוכן יותר, כי הוא לא מאיים – הוא נשמע כמו שירות. הקישור מוביל לעמוד שנראה בדיוק כמו עמוד ההזדהות הממשלתית, ושם אתה מתבקש להזין תעודת זהות, סיסמה ולפעמים גם קוד אימות שהגיע ב-SMS.
מה שחשוב להבין: רשות המסים הודיעה במפורש שההודעות האלה לא נשלחו על ידה, והנחתה לא ללחוץ על קישורים בלי לוודא מול הגורמים הרשמיים, ולדווח על מקרים למוקד מערך הסייבר הלאומי בטלפון 119.
📬 איך רשות המסים באמת פונה אליך
כדי לזהות זיוף, צריך קודם לדעת איך נראה המקור. ואני אומרת את זה מהניסיון היומיומי של מי שמייצגת עשרות תיקים מול רשות המסים:
1. הערוץ המרכזי הוא האזור האישי באתר gov.il. דרישות, הודעות שומה, מכתבים, אישורים – הכול נוחת שם. אם יש משהו חשוב בתיק שלך, הוא נמצא באזור האישי, ואתה יכול להגיע אליו בעצמך, בלי שום קישור, על ידי הקלדת הכתובת בדפדפן והזדהות ממשלתית.
2. הודעות תזכורת אמיתיות קיימות – אבל הן לא מבקשות כלום. רשות המסים כן שולחת לפעמים SMS או מייל שמזכיר שיש הודעה חדשה באזור האישי או שמועד דיווח מתקרב. ההבדל המהותי: הודעה אמיתית לא מבקשת ממך להזין סיסמה, תעודת זהות, פרטי כרטיס אשראי או חשבון בנק בתוך המייל, ולא מאיימת בהליכים משפטיים בתוך חמישה ימים.
3. כל מה שרשמי מסתיים ב-gov.il. אתר רשות המסים, מערכת השירותים, עמוד התשלומים – כולם תחת הדומיין הממשלתי. קישור שמסתיים בכל דבר אחר – .com, .net, .org, .io, כתובת מקוצרת – אינו של רשות המסים. נקודה.
4. פתיחת חקירה לא מתבצעת במייל. חקירה של רשות המסים היא הליך רשמי, עם זימון בכתב, לרוב דרך המייצג, ותמיד עם פרטי איש קשר במשרד ספציפי. אף פקיד שומה לא שולח "צפה בממצאי החקירה" בקישור.
5. יש לך מייצג? הוא רואה את זה לפניך. כרואת חשבון מייצגת, אני מקבלת התראות על התיקים של הלקוחות שלי דרך מערכת המייצגים. אם באמת נפתח משהו בתיק שלך – דרישה, שומה, ביקורת – זה מופיע אצלי. לקוח שמתקשר אליי בבהלה על "תיק חקירה" מקבל תוך דקה תשובה: בדקתי, אין כלום. זה אולי היתרון הכי לא מדובר של עבודה עם רואה חשבון קבוע.
⏱️ בדיקת 10 השניות: חמישה סימנים שחושפים זיוף
לפני שאתה לוחץ על משהו, עבור על הרשימה הזו. מספיק סימן אחד כדי לעצור.
1. כתובת השולח
לא השם שמופיע, אלא הכתובת שמאחוריו. בהודעות שדווחו השבוע, השולח הוצג כ"רשות המסים" אבל הכתובת בפועל הייתה של ארגון זר לחלוטין, בלי שום קשר לישראל או לממשלה. בטלפון: לחץ על שם השולח כדי לראות את הכתובת המלאה. במחשב: רחף עם העכבר מעל השם.
2. הקישור עצמו
רחף מעל הקישור (בלי ללחוץ) והסתכל לאן הוא באמת מוביל. אם הכתובת לא מסתיימת ב-gov.il – זה זיוף. שים לב לטריקים נפוצים: "gov-il.com", "taxes-il.net", "gov.il.secure-login.org" – בכולם המילה gov.il מופיעה, אבל היא לא הסיומת האמיתית של הדומיין.
3. דחיפות ואיום
"תוך 5 ימי עסקים", "חשבונך ייחסם", "יינקטו הליכים משפטיים" – הלחץ הוא הכלי המרכזי של ההונאה. רשות המסים עובדת לפי חוק, עם מועדים קבועים בפקודת מס הכנסה ובחוק מע"מ, ועם זכות השגה וערעור. היא לא נותנת אולטימטום במייל.
4. בקשה לפרטים שאסור לבקש
סיסמה, קוד אימות שהגיע ב-SMS, מספר כרטיס אשראי, מספר חשבון בנק "לצורך העברת ההחזר". אף גוף ממשלתי לא מבקש את הפרטים האלה במייל או במסרון. גם לא "לצורך אימות".
5. עברית לא טבעית או פרטים לא מדויקים
ניסוחים מתורגמים, שגיאות, פנייה כללית ("לקוח יקר") במקום שם ומספר תיק אמיתיים, או להפך – מספר תיק שלא תואם למספר התיק שלך. אם יש לך ספק – זה כבר לא ספק.
הכלל הפשוט: לא לוחצים על קישור שהגיע בהודעה. אם אתה רוצה לבדוק אם באמת יש הודעה באזור האישי – פותח דפדפן, מקליד בעצמך את כתובת האתר הממשלתי, נכנס דרך ההזדהות הממשלתית ובודק. זה לוקח דקה, וזה חוסם 100% מהונאות הפישינג.
💼 הגרסאות ה"עסקיות": שלוש הונאות שמכוונות דווקא לבעלי עסקים
בעל עסק הוא יעד אטרקטיבי במיוחד: יש לו חשבון בנק עסקי, כרטיס אשראי, עובדים שמקבלים מיילים, וקשר קבוע עם רשות המסים וביטוח לאומי. אלה שלוש הגרסאות שאני נתקלת בהן הכי הרבה:
הונאת "החזר מס מגיע לך"
הודעה בסגנון "אושר לך החזר מס בסך 1,234 ₪, אשר את פרטי חשבונך לקבלת ההחזר". ההונאה עובדת כי החזרי מס באמת קיימים – עצמאי שמגיש דוח שנתי ושילם מקדמות גבוהות מדי מקבל החזר, ושכיר שמגיש בקשה בטופס 135 מקבל החזר.
מה שצריך לדעת: החזר מס אמיתי מועבר לחשבון הבנק שרשום בדוח השנתי או בבקשת ההחזר. אף אחד לא מבקש ממך "לאשר פרטי חשבון" בקישור, ובוודאי שלא מספר כרטיס אשראי. אם מגיע לך החזר – הוא מופיע בשומה באזור האישי, ואצל המייצג שלך.
הונאת "ביטוח לאומי"
גרסה מקבילה שרצה במקביל למיילים של "רשות המסים": הודעה מ"המוסד לביטוח לאומי" על "רכישה חשודה שבוצעה עם מספר הזהות שלך", או על "עדכון פרטים נדרש לצורך המשך תשלום קצבה". אותה שיטה, אותו פתרון: ביטוח לאומי, כמו רשות המסים, עובד דרך האזור האישי באתר הרשמי ודרך המוקד הטלפוני שלו. לא דרך קישור במסרון.
הונאת "הספק שינה חשבון בנק"
זו ההונאה היקרה ביותר לעסקים, והיא לא מתחזה לרשות המסים אלא לספק שלך. מישהו השיג גישה לתיבת המייל של ספק (או פשוט למד את שמות הספקים שלך מהאתר ומהרשתות), ושולח לך "חשבונית" או הודעה: "עדכנו את חשבון הבנק שלנו, נא להעביר את התשלום הבא לחשבון החדש". ההעברה יוצאת, הכסף נעלם, והספק האמיתי עדיין מחכה לתשלום.
כלל ברזל בעסק שלך: כל שינוי בפרטי חשבון בנק של ספק מאומת בטלפון, במספר שכבר היה לך קודם – לא במספר שמופיע במייל החדש. זה לוקח שתי דקות ומונע הפסד של עשרות אלפי שקלים. אני מבקשת מכל לקוח שמנהל תשלומים לספקים לכתוב את הכלל הזה ולתלות אותו ליד המחשב של מי שמבצע העברות.
🆘 לחצת? הזנת פרטים? זה מה שעושים – לפי סדר
קודם כול: זה קורה לאנשים חכמים ומנוסים. ההודעות בנויות בדיוק כדי לעקוף את ההיגיון. מה שחשוב זה המהירות של התגובה.
תוך הדקות הראשונות:
- אם הזנת סיסמה – היכנס מיד לאתר הרשמי (בעצמך, לא דרך הקישור) ושנה את הסיסמה. אם אותה סיסמה משמשת אותך גם במייל, בבנק או במערכת החשבונות – שנה גם שם. מיד.
- אם הזנת פרטי כרטיס אשראי – התקשר לחברת האשראי וחסום את הכרטיס. אל תחכה "לראות אם יהיה חיוב".
- אם הזנת פרטי חשבון בנק – התקשר לבנק, דווח על החשד, ובקש לעקוב אחרי פעולות חריגות.
- אם הורדת קובץ מצורף או פתחת אותו – נתק את המחשב מהרשת והרץ סריקת אנטי-וירוס מלאה. אם זה מחשב שמנהל את הנהלת החשבונות של העסק – התייעץ עם איש מחשבים לפני שממשיכים לעבוד עליו.
באותו יום:
- דווח למוקד מערך הסייבר הלאומי – 119. זה מוקד ארצי, חינמי, שפועל 24/7 בדיוק בשביל המקרים האלה, וגם מייעץ מה לעשות הלאה.
- דווח לרשות המסים דרך המוקד הטלפוני שלה, וספר למייצג שלך. אני צריכה לדעת אם מישהו אולי קיבל גישה לאזור האישי של לקוח, כי משם אפשר להגיש בקשות, לשנות פרטי בנק להחזרים ולראות את כל המידע הפיננסי.
- הגש תלונה במשטרה – אפשר גם באופן מקוון. זה חשוב גם לצורך המשך הטיפול מול הבנק וחברת האשראי.
בשבועות שאחרי:
- הפעל אימות דו-שלבי בכל מקום שאפשר – מייל, בנק, מערכת הנהלת חשבונות. ההזדהות הממשלתית כבר עובדת עם קוד ב-SMS, אבל תיבת המייל שלך היא לרוב החוליה החלשה.
- עקוב אחרי האזור האישי ברשות המסים ובביטוח לאומי במשך כמה שבועות: האם הוגשו בקשות שלא הגשת? האם שונו פרטי בנק?
מה עם הכסף שאבד – זו הוצאה מוכרת?
שאלה שאני מקבלת מלקוחות אחרי שכבר קרה נזק. התשובה הכנה: תלוי, ולא כדאי לבנות על זה. הפסד כספי מהונאה או גניבה במהלך העסקים הרגיל עשוי, בנסיבות מסוימות, להיות מוכר כהוצאה לפי סעיף 17 לפקודת מס הכנסה – אבל זה מותנה בתיעוד מלא, בתלונה במשטרה, בכך שההוצאה קשורה לפעילות העסקית (למשל תשלום לספק שהופנה לחשבון מזויף), ובעמדת פקיד השומה. הפסד של כסף פרטי, או פרטים שנגנבו מחשבון אישי, הם סיפור אחר לגמרי. המסקנה המעשית: התיעוד מהרגע הראשון – צילומי מסך, אישורי העברה, מספר תלונה במשטרה, דיווח ל-119 – הוא מה שיאפשר בכלל לדון בזה.
🛡️ הגנה על העסק: חמישה צעדים שלא דורשים מומחה סייבר
אתה לא צריך להפוך למומחה אבטחה. אתה צריך חמישה הרגלים.
1. כלל "אף פעם לא דרך הקישור". לכל אתר שמנהל כסף – רשות המסים, ביטוח לאומי, הבנק, חברת האשראי, מערכת החשבוניות – נכנסים רק בהקלדה ישירה או דרך סימנייה ששמרת בעצמך. שתף את הכלל הזה עם כל מי שעובד איתך.
2. סיסמה שונה לכל מערכת. הנזק הגדול בפישינג הוא לא הסיסמה שנגנבה – זה העובדה שהיא פותחת גם את המייל, גם את הבנק וגם את תוכנת הנהלת החשבונות. מנהל סיסמאות (יש כאלה בחינם) פותר את זה תוך שעה.
3. אימות דו-שלבי על המייל העסקי. תיבת המייל היא הכניסה לכל השאר – ממנה אפשר לאפס סיסמאות לכל מקום. אם יש דבר אחד שתעשה אחרי המאמר הזה, שיהיה זה.
4. שיחת חמש דקות עם העובדים. במיוחד עם מי שמטפל בתשלומים, בחשבוניות או במייל של העסק. הנקודות: לא לוחצים על קישורים בהודעות "מרשות המסים", כל שינוי חשבון בנק של ספק מאומת בטלפון, וכל הודעה חשודה מועברת אליך – בלי בושה ובלי "לא רציתי להטריד".
5. מייצג שמכיר את התיק. כשיש לך רואה חשבון קבוע, כל מייל מפחיד מקבל תשובה בתוך דקות: "בדקתי בתיק, אין דרישה, אין חקירה, זה זיוף". השקט הזה שווה הרבה יותר ממה שנדמה – ובעיקר בשבועות של החגים, כשהרמאים יודעים שאנשים עסוקים, לחוצים ופחות בודקים.
📌 לסיכום
רשות המסים אמרה את זה בעצמה השבוע: ההודעות על "תיק חקירה" ועל "הודעה שלא נקראה" לא נשלחו על ידה. הכללים פשוטים: המקור הוא האזור האישי באתר gov.il ואתה מגיע אליו בעצמך; קישור שלא מסתיים ב-gov.il אינו של רשות המסים; אף גוף ממשלתי לא מבקש סיסמה, קוד אימות או פרטי כרטיס במייל; ואיום עם דדליין של חמישה ימים הוא סימן היכר של הונאה, לא של רשות. ואם כבר לחצת – סיסמאות, כרטיס, בנק, 119, ומייצג. בסדר הזה, ובלי לחכות.
קיבלת הודעה כזו ואתה לא בטוח? שלח לי צילום מסך לפני שאתה לוחץ. זה הרבה יותר זול מהאלטרנטיבה.
שאלות נפוצות
קיבלתי SMS מרשות המסים שיש לי הודעה חדשה באזור האישי – זה אמיתי?
ייתכן, רשות המסים כן שולחת תזכורות כאלה. אבל הדרך היחידה הבטוחה לבדוק היא לא דרך הקישור במסרון: פתח דפדפן, הקלד בעצמך את כתובת האתר הממשלתי, היכנס דרך ההזדהות הממשלתית ובדוק אם יש הודעה. אם אין – המסרון היה זיוף, ואפשר לדווח עליו ל-119.
איך אני יודע אם באמת נפתחה נגדי חקירה ברשות המסים?
חקירה או ביקורת הן הליך רשמי שמגיע בכתב, עם פרטי המשרד ואיש הקשר, ולרוב דרך המייצג שלך. הן לא מתחילות במייל עם קישור ל"ממצאי החקירה" ואיום של חמישה ימים. אם יש לך מייצג – הוא רואה כל דרישה או הודעה בתיק שלך במערכת המייצגים ויכול לאשר לך תוך דקות שאין כלום.
הזנתי תעודת זהות וסיסמה בעמוד שהתברר כמזויף. מה לעשות?
מיד: היכנס לאתר הרשמי בעצמך ושנה את הסיסמה, וגם בכל מקום אחר שבו השתמשת באותה סיסמה. דווח למוקד מערך הסייבר הלאומי 119, עדכן את המייצג שלך, ועקוב בשבועות הקרובים אחרי האזור האישי ברשות המסים ובביטוח לאומי כדי לוודא שלא הוגשו בקשות או שונו פרטי בנק בלי ידיעתך.
רשות המסים מבקשת פרטי כרטיס אשראי כדי להעביר לי החזר מס?
לא, אף פעם. החזר מס מועבר לחשבון הבנק שמופיע בדוח השנתי או בבקשת ההחזר שהגשת. כל הודעה שמבקשת "לאשר פרטי חשבון" או להזין מספר כרטיס לצורך קבלת החזר היא הונאה. החזר אמיתי מופיע בשומה באזור האישי ואצל המייצג.
העברתי כסף לספק לפי מייל שביקש לעדכן חשבון בנק, והתברר שזה זיוף. הכסף הלך?
פנה מיד לבנק שלך ובקש לנסות לעצור או להשיב את ההעברה – לפעמים זה עדיין אפשרי בשעות הראשונות. הגש תלונה במשטרה ודווח ל-119. שמור את כל התיעוד. הפסד כזה עשוי בנסיבות מסוימות להיות מוכר כהוצאה עסקית לפי סעיף 17 לפקודה, אבל זה מותנה בתיעוד מלא ובעמדת פקיד השומה, ולכן שווה לדבר עם רואה החשבון שלך לפני הדוח השנתי.
איך אני מגן על העובדים שלי מהונאות כאלה?
שיחה של חמש דקות עם שלושה כללים: לא לוחצים על קישורים בהודעות מ"רשות המסים" או "ביטוח לאומי" אלא נכנסים לאתר ישירות; כל שינוי בפרטי חשבון בנק של ספק מאומת בטלפון במספר מוכר; וכל הודעה חשודה מועברת אליך בלי היסוס. בנוסף, הפעל אימות דו-שלבי על המייל העסקי – זו ההגנה הכי אפקטיבית שיש.
יוליה זורובסקי, רואת חשבון. zcpa.co.il